
Firewalle Sophos XGS
Współczesne sieci wymagają więcej niż tradycyjnej ochrony perymetrycznej. Rosnąca złożoność środowisk IT, praca zdalna, migracja do chmury i dynamicznie zmieniający się krajobraz zagrożeń sprawiają, że organizacje potrzebują rozwiązań zapewniających pełną widoczność, kontrolę i automatyzację reakcji. Urządzenia zabezpieczające Sophos XGS Firewall to odpowiedź na te wyzwania – łączą najwyższą wydajność, inteligentną analizę ruchu i integrację z całym ekosystemem bezpieczeństwa Sophos. Dzięki architekturze Xstream, zaawansowanej inspekcji TLS 1.3 oraz technologii Synchronized Security, firewalle Sophos redefiniują pojęcie ochrony sieci, zapewniając skuteczną i skalowalną obronę dla firm każdej wielkości – od małych oddziałów po rozproszone przedsiębiorstwa.
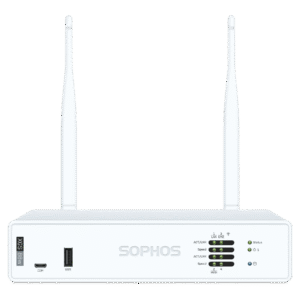
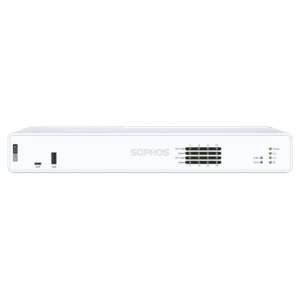
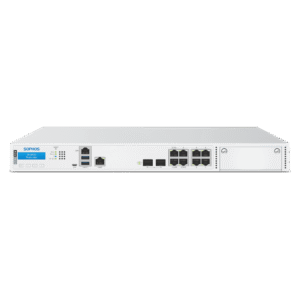
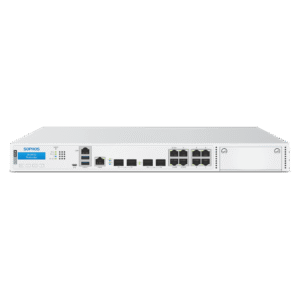
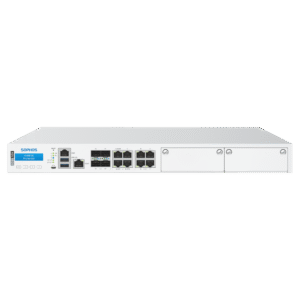
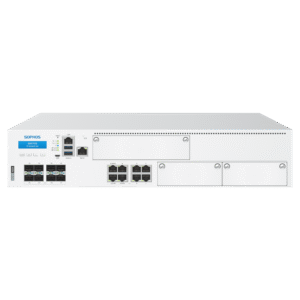
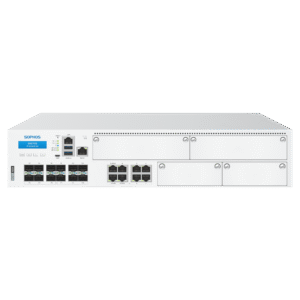
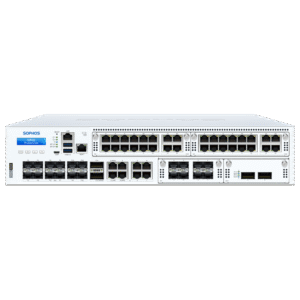
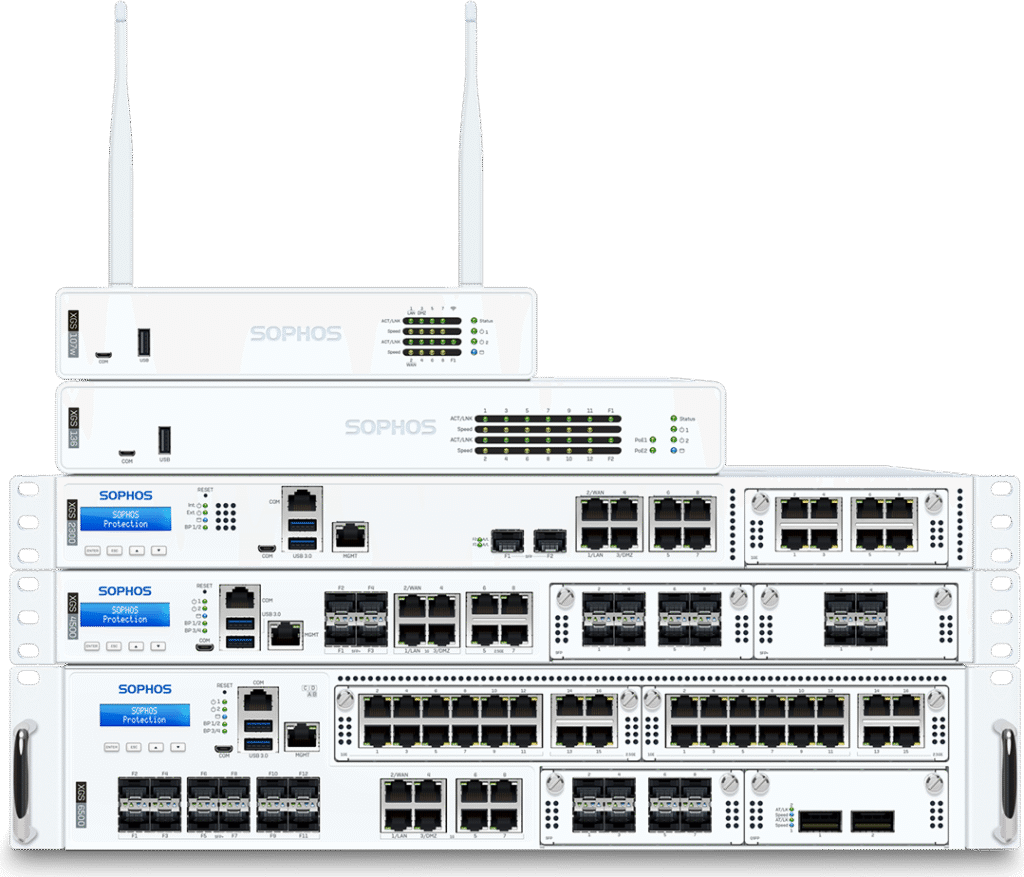
Urządzenia zabezpieczające XGS z Sophos Firewall to nie tylko firewall w ujęciu tradycyjnym — to centrum zaawansowanej obrony sieciowej.
Dzięki architekturze Xstream, ruch sieciowy jest inteligentnie kategoryzowany i klasyfikowany. Ruch „zaufany” jest przyspieszany i obsługiwany poprzez FastPath, co uwalnia zasoby do inspekcji tych pakietów, które naprawdę wymagają analizy.
Wbudowana inspekcja TLS 1.3 (Xstream TLS) umożliwia skuteczną kontrolę zaszyfrowanego ruchu z minimalnym narzutem wydajności. Zaawansowane DPI (Deep Packet Inspection) analizuje ruch strumieniowy pod kątem aplikacji, protokołów i potencjalnych zagrożeń.
W efekcie urządzenia XGS pozwalają na harmonijne połączenie maksymalnej wydajności i głębokiej analizy ruchu, bez konieczności rezygnacji z któregokolwiek elementu.
Aktywny monitoring
Sophos Firewall zapewnia zintegrowaną i automatyczną reakcję na aktywne zagrożenia, współpracując z innymi produktami Sophos, takimi jak Endpoint, XDR, Managed Detection and Response, ZTNA, rozwiązania sieciowe, ochrona poczty oraz NDR. Wykrycie ataku – niezależnie od źródła – uruchamia skoordynowaną reakcję Synchronized Security, która identyfikuje i izoluje zainfekowane urządzenia, blokując ich komunikację wewnętrzną i zewnętrzną do momentu usunięcia zagrożenia.
Dzięki integracji Synchronized Security Sophos Firewall oferuje unikalne funkcje zwiększające bezpieczeństwo sieci. Synchronized Application Control wykorzystuje dane z endpointów do rozpoznawania i kontrolowania aplikacji niewidocznych dla tradycyjnych metod analizy. Synchronized User ID umożliwia stosowanie polityk opartych na tożsamości użytkownika bez potrzeby wdrażania dodatkowych systemów. Z kolei Synchronized SD-WAN inteligentnie kieruje ruch aplikacji, optymalizując wydajność i bezpieczeństwo połączeń w całej infrastrukturze.
Dostęp zdalny
Sophos Firewall zapewnia elastyczne i bezpieczne połączenia dla nowoczesnych, rozproszonych środowisk pracy. Oferuje kompletną integrację rozwiązań SD-WAN, Zero Trust Network Access, SD-RED, VPN, przełączników i sieci bezprzewodowych – wszystko zarządzane centralnie z Sophos Central.
ZTNA umożliwia precyzyjne kontrolowanie dostępu użytkowników, zapewniając, że mają dostęp wyłącznie do niezbędnych aplikacji, a nie całej sieci. Dzięki integracji z Sophos Firewall i Endpoint, urządzenia naruszone przez zagrożenie są automatycznie blokowane. Dodatkowo ZTNA chroni aplikacje, ukrywając je przed potencjalnymi atakami z zewnątrz. Wbudowany gateway ZTNA w Sophos Firewall sprawia, że wdrożenie jest szybkie i proste.
Sophos Firewall oferuje również zaawansowany system Xstream SD-WAN, który zapewnia inteligentne routowanie oparte na wydajności, równoważenie obciążenia, płynne przełączanie między łączami, centralne zarządzanie w chmurze oraz akcelerację ruchu VPN. Dzięki temu połączenia między lokalizacjami w środowisku hybrydowym są stabilne, szybkie i niezawodne.
Prostota zarządzania
Sophos Central to zaawansowana platforma chmurowa, która umożliwia kompleksowe zarządzanie wszystkimi produktami Sophos z jednego miejsca. Integruje kontrolę nad firewallami, SD-WAN, ZTNA, przełącznikami i punktami dostępowymi, zapewniając pełną widoczność i spójność polityk bezpieczeństwa w całej infrastrukturze. Dzięki centralnemu zarządzaniu administratorzy mogą zdalnie wdrażać urządzenia, konfigurować polityki, planować aktualizacje oraz tworzyć kopie zapasowe w chmurze, co znacząco upraszcza obsługę nawet rozproszonych środowisk.
Platforma oferuje rozbudowane raportowanie i wizualizację danych o ruchu sieciowym, aplikacjach i zachowaniach użytkowników, wspierając analizę zagrożeń i automatyczne reagowanie na incydenty. Dzięki centralnemu data lake Sophos możliwa jest korelacja informacji z różnych źródeł, skuteczne wykrywanie anomalii oraz szybka reakcja w całym ekosystemie bezpieczeństwa. Sophos Central zwiększa efektywność operacyjną, automatyzuje procesy i zapewnia najwyższy poziom ochrony w nowoczesnych, hybrydowych sieciach.
Możliwość doboru odpowiednich modułów pozwala na indywidualną konfigurację zabezpieczeń firewalla, tak aby odpowiadały specyficznym wymaganiom użytkownika oraz warunkom wdrożenia.
Bazowy Sophos Firewall
Oferuje architekturę Xstream, zaawansowane funkcje routingu, SD-WAN, VPN oraz zintegrowane raportowanie. Wbudowana inspekcja TLS 1.3, głęboka analiza pakietów (DPI) oraz technologia Xstream FastPath zapewniają pełną widoczność i przyspieszenie ruchu zaufanych aplikacji SaaS czy połączeń chmurowych. Moduł ten obejmuje również funkcje Secure Wireless z obsługą kontrolera Wi-Fi oraz proste w konfiguracji połączenia site-to-site i zdalny dostęp VPN. To niezawodna baza dla wszystkich pozostałych komponentów.
Ochrona sieci
Rozszerza możliwości firewalla o zaawansowane systemy ochrony sieci. W skład modułu wchodzi nowoczesny system zapobiegania włamaniom (IPS), mechanizm Security Heartbeat integrujący urządzenia końcowe z centralnym zarządzaniem w Sophos Central oraz technologia Advanced Threat Protection, która umożliwia natychmiastową detekcję i neutralizację ataków. Dodatkowo moduł obsługuje lekkie połączenia SD-RED VPN, które zapewniają bezpieczną komunikację między oddziałami bez potrzeby skomplikowanej konfiguracji.
Ochrona sieci web
Zapewnia pełną kontrolę nad aktywnością użytkowników w sieci. Umożliwia wdrożenie polityk klasy Secure Web Gateway, kontrolę aplikacji oraz kształtowanie ruchu (QoS). Dzięki mechanizmowi Synchronized Application Control firewall automatycznie rozpoznaje nieznane lub ukryte aplikacje. Moduł korzysta z technologii SophosLabs, wykorzystując emulację JavaScriptu, analizę behawioralną i reputację źródeł w celu blokowania złośliwych stron oraz ataków webowych, przy zachowaniu wysokiej wydajności dzięki inspekcji SSL Xstream.
Ochrona Zero-Day
Oferuje analizę plików z wykorzystaniem uczenia maszynowego oraz sandboxingu w chmurze, skutecznie identyfikując zarówno znane, jak i zupełnie nowe zagrożenia. Moduł korzysta z silników analitycznych SophosLabs, które generują szczegółowe raporty o charakterze i ryzyku zagrożeń, zapewniając pełny wgląd w naturę potencjalnych ataków.
Zabezpieczenie DNS
Moduł ten dodaje warstwę zabezpieczeń opartą na chmurze, która blokuje niebezpieczne i niepożądane domeny na poziomie zapytań DNS – niezależnie od portu, protokołu czy aplikacji. Wspiera zgodność z politykami bezpieczeństwa organizacji, wykorzystując sztuczną inteligencję i globalne dane SophosLabs do natychmiastowego rozpoznawania nowych zagrożeń DNS.
Rozwiązania NDR
Moduł wprowadza detekcję aktywnych zagrożeń w ruchu sieciowym bez potrzeby inspekcji TLS. Analizuje zaszyfrowane przepływy, wykrywa techniki unikania wykrycia oraz złośliwe domeny generowane algorytmicznie. Jest to rozwiązanie chmurowe, dostępne dla urządzeń serii XGS, które znacząco zwiększa możliwości analityczne całej infrastruktury.
Centralna orkiestracja
Integracja zarządzania firewallami, raportowania i orkiestrację SD-WAN przez chmurę Sophos Central. Umożliwia centralne tworzenie i kontrolę tuneli VPN, zarządzanie routingiem oraz analizę logów w modelu 30-dniowej retencji. Moduł integruje się także z rozwiązaniami Sophos MDR i XDR, dostarczając wspólne źródło telemetryki i danych o zagrożeniach w czasie rzeczywistym.
Ochrona Email
Oferuje architekturę Xstream, zaawansowane funkcje routingu, SD-WAN, VPN oraz zintegrowane raportowanie. Wbudowana inspekcja TLS 1.3, głęboka analiza pakietów (DPI) oraz technologia Xstream FastPath zapewniają pełną widoczność i przyspieszenie ruchu zaufanych aplikacji SaaS czy połączeń chmurowych. Moduł ten obejmuje również funkcje Secure Wireless z obsługą kontrolera Wi-Fi oraz proste w konfiguracji połączenia site-to-site i zdalny dostęp VPN. To niezawodna baza dla wszystkich pozostałych komponentów.
Dostep "Zero zaufania"
Redefinicja dostępu zdalnego, zastępując tradycyjne VPN nowoczesnym modelem „zero zaufania”. Zintegrowana brama ZTNA pozwala bezpiecznie udostępniać aplikacje znajdujące się za firewallem bez konieczności stosowania osobnych maszyn wirtualnych, upraszczając wdrożenia i poprawiając bezpieczeństwo.
Zabezpieczenie serwerów web
Zabezpieczenie serwerów WWW i aplikacji biznesowych przed atakami, wykorzystując technologie takie jak ochrona przed SQL injection, XSS, utwardzanie URL i podpisywanie ciasteczek. Dodatkowo reverse proxy, uwierzytelnianie użytkowników, SSL offloading i balansowanie obciążenia zapewniają nie tylko ochronę, ale i optymalną wydajność dostępu do aplikacji firmowych.
Rodzina firewalli XGS w skrócie
| Model | Obudowa | Porty stałe | Wi-Fi 6 | Firewall (Gb/s) | IPsec VPN (Gb/s) | Ochrona przed zagrożeniami (Gb/s) | Inspekcja TLS (Gb/s) |
|---|---|---|---|---|---|---|---|
| XGS 88 / 88w | Desktop, 2. gen. | 4 × 2,5 GE | XGS 88w | 9,9 | 6 | 2 | 0,6 |
| XGS 108 / 108w | Desktop, 2. gen. | 6 × 2,5 GE, 1 × SFP | XGS 108w | 12,5 | 8,25 | 2,5 | 0,8 |
| XGS 118 / 118w | Desktop, 2. gen. | 9 × 2,5 GE, 1 × SFP, gniazdo na moduł 5G | XGS 118w | 15,5 | 13 | 3,25 | 1,1 |
| XGS 128 / 128w | Desktop, 2. gen. | 9 × 2,5 GE, 1 × SFP, gniazdo na moduł 5G | XGS 128w | 19,1 | 15,05 | 4 | 1,45 |
| XGS 138 | Desktop, 2. gen. | 4 × GE, 2 × 2,5 GE PoE, 2 × SFP+ 10 GE, gniazdo na moduł 5G | — | 19,1 | 6,6 | 4,75 | 1,7 |
| XGS 2100 | 1U | 8 × GE, 2 × SFP, 1 gniazdo Flexi Port | — | 30 | 17 | 5 | 1,1 |
| XGS 2300 | 1U | 8 × GE, 2 × SFP, 1 gniazdo Flexi Port | — | 39 | 20,5 | 5,5 | 1,45 |
| XGS 3100 | 1U | 8 × GE, 2 × SFP, 2 × SFP+ 10 GE, 1 gniazdo Flexi Port | — | 47 | 25 | 7,4 | 2,47 |
| XGS 3300 | 1U | 8 × GE, 2 × SFP, 2 × SFP+ 10 GE, 1 gniazdo Flexi Port | — | 58 | 31,1 | 10 | 3,13 |
| XGS 4300 | 1U | 4 × GE, 4 × 2,5 GE, 4 × SFP+ 10 GE, 2 gniazda Flexi Port | — | 75 | 62,5 | 25,2 | 8 |
| XGS 4500 | 1U | 4 × GE, 4 × 2,5 GE, 4 × SFP+ 10 GE, 2 gniazda Flexi Port | — | 80 | 75,55 | 31,85 | 10,6 |
| XGS 5500 | 2U | 8 × GE, 8 × SFP+ 10 GE, 2 + 1 gniazda modułów | — | 100 | 92,5 | 46 | 13,5 |
| XGS 6500 | 2U | 8 × GE, 12 × SFP+ 10 GE, 2 + 2 gniazda modułów | — | 120 | 109,8 | 53,5 | 16 |
| XGS 7500 | 2U | 8 × GE, 12 × SFP+ 10 GE, 2 × QSFP28 (do 40 GE), 2 + 2 gniazda modułów | — | 160 | 117 | 70 | 19,5 |
| XGS 8500 | 2U | 8 × GE, 12 × SFP+ 10 GE, 2 × QSFP28 (do 100 GE), 2 + 2 gniazda modułów | — | 190 | 141 | 92,5 | 24 |
Wartości maksymalne wg Sophos (testy w warunkach laboratoryjnych). Ochrona przed zagrożeniami = firewall, IPS, kontrola aplikacji i ochrona przed malware jednocześnie. Wersje „w” mają te same parametry co modele bez Wi-Fi. Stan na 10.2026 — seria XGS Desktop 1. generacji (XGS 87–136) i seria XG nie są już sprzedawane.
Promocje na firewalle Sophos XGS
Sophos prowadzi promocje na firewalle XGS, najczęściej przy wymianie starszych urządzeń (seria XG, biurkowe XGS 1. generacji) na modele 2. generacji. Warunki i terminy zmieniają się w ciągu roku, dlatego bieżącą promocję uwzględniamy w każdej ofercie. Zapytaj o cenę konkretnego modelu albo dobierz model w kalkulatorze i wyślij wynik jako zapytanie.
Bezpłatna konsultacja
Nie wiesz, który firewall Sophos wybrać?
Dobierzemy model XGS i pakiet licencji do liczby użytkowników, łącza i oddziałów. 30–45 minut przez MS Teams, telefonicznie albo w Katowicach, bezpłatnie.